很多使用软路由部署VPN实现跨分支互联、远程办公接入的用户,都遇到过VPN无规律掉线、重连不及时的问题,不少人遇到故障第一时间选择重启设备,没过多久问题又会复现。这份软路由VPN掉线问题定位指南完全基于实际部署场景设计,覆盖从物理层到应用层的全流程排查步骤,所有操作都可以在OpenWrt、iStoreOS这类主流软路由系统中直接复现,不需要依赖特殊的专业测试设备。
物理链路层面的前置初检
很多用户排查软路由VPN掉线问题时,第一反应就去调整后台协议配置,反而忽略了最容易排查的物理层隐患,这一步不需要登录系统后台,先观察软路由WAN口对接上级光猫或者主路由的网口指示灯状态,如果指示灯出现频繁闪烁、时亮时灭的异常表现,大概率是物理层面的接触故障。
接下来可以把当前WAN口使用的网线替换成备用的合格网线,同时把WAN口的接线换插到软路由的其他物理网口,之后持续观察VPN的掉线频率变化,海外加速器如果调整之后掉线问题直接消失,说明故障根源完全在物理链路,不需要再进行后续的软件层面复杂排查。
软路由系统资源占用异常排查
不少同时部署了流量加速、广告过滤、梯子软件多拨等多个插件的软路由,运行VPN服务时很容易出现资源跑满导致的连接主动中断,这一步登录软路由后台的状态监控页面,查看CPU、内存的实时占用曲线,如果VPN连接掉线的时间点刚好和资源占用的峰值完全重合,就可以初步定位到资源不足的故障诱因。
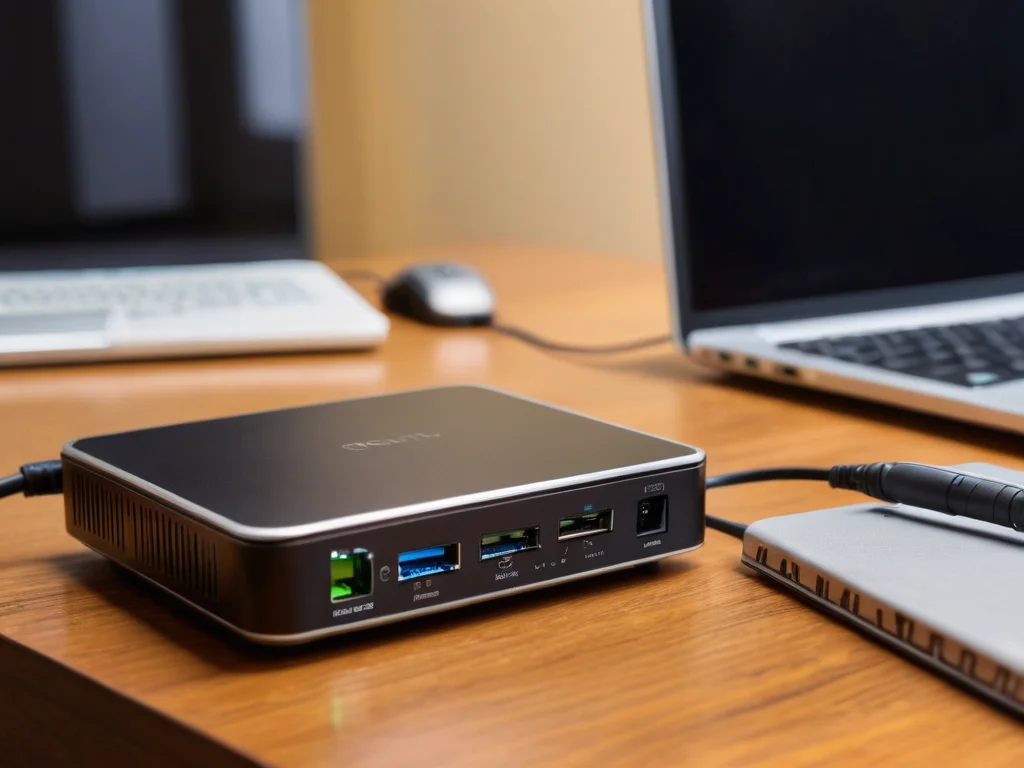
用户正在检查软路由WAN口指示灯状态,替换网线排查物理层接触隐患
这里要注意区分正常的大流量传输峰值和异常后台进程占用,比如后台的流量统计插件、系统自动更新任务突然启动,也会短时间抢占大量系统资源,触发VPN守护进程的保护性重启,这种情况可以把VPN服务的进程优先级适当调高,海外加速器屏蔽非必要的后台定时任务,之后再持续观察VPN的运行状态。
VPN协议与两端配置一致性校验
不同类型VPN协议的连接保活机制逻辑完全不同,比如IPsec协议的DPD探测间隔、OpenVPN的keepalive参数配置错误,都会导致软路由和对端的VPN连接长时间没有交互报文,被中间运营商的NAT网关主动回收会话,直接触发VPN掉线。
这一步可以分别登录两端的VPN配置页面,核对两端的加密算法、哈希校验、端口映射参数是否完全匹配,很多用户调整其中一端的加密套件之后没有同步对端配置,也会出现连接握手失败、频繁断开重连的问题,不要随意使用兼容性未知的自定义加密组合,优先选用对应VPN协议官方推荐的标准配置。
上游网络NAT与运营商策略排查
很多家用宽带环境下部署的软路由VPN,掉线的根本诱因根本不在本地设备,而是上游运营商的网络策略限制,这一步可以在软路由后台的终端界面运行长ping命令,持续探测对端VPN服务的公网地址,如果ping过程中出现周期性的丢包中断,时间点刚好和VPN掉线的记录完全对应,就可以初步判断是上游网络的会话回收机制导致的问题。
这种场景下可以适当调整VPN的保活报文发送频率,同时确认软路由的WAN口是否处于运营商分配的内网IP环境,如果是多层NAT下的端口映射不稳定,也会导致外部发起的VPN连接频繁断开,必要的时候可以联系运营商咨询相关网络权限的调整方案,优化连接的稳定性。
最后还要注意排查软路由下游的其他终端设备有没有发起大量并发连接,占用了运营商网络允许的会话数阈值,这种时候运营商的网关会主动清理长时间没有流量交互的VPN会话,表现出来的现象就是VPN无规律掉线,适当限制下游设备的总并发连接数之后,就能有效缓解这类问题。